News und Aktuelles
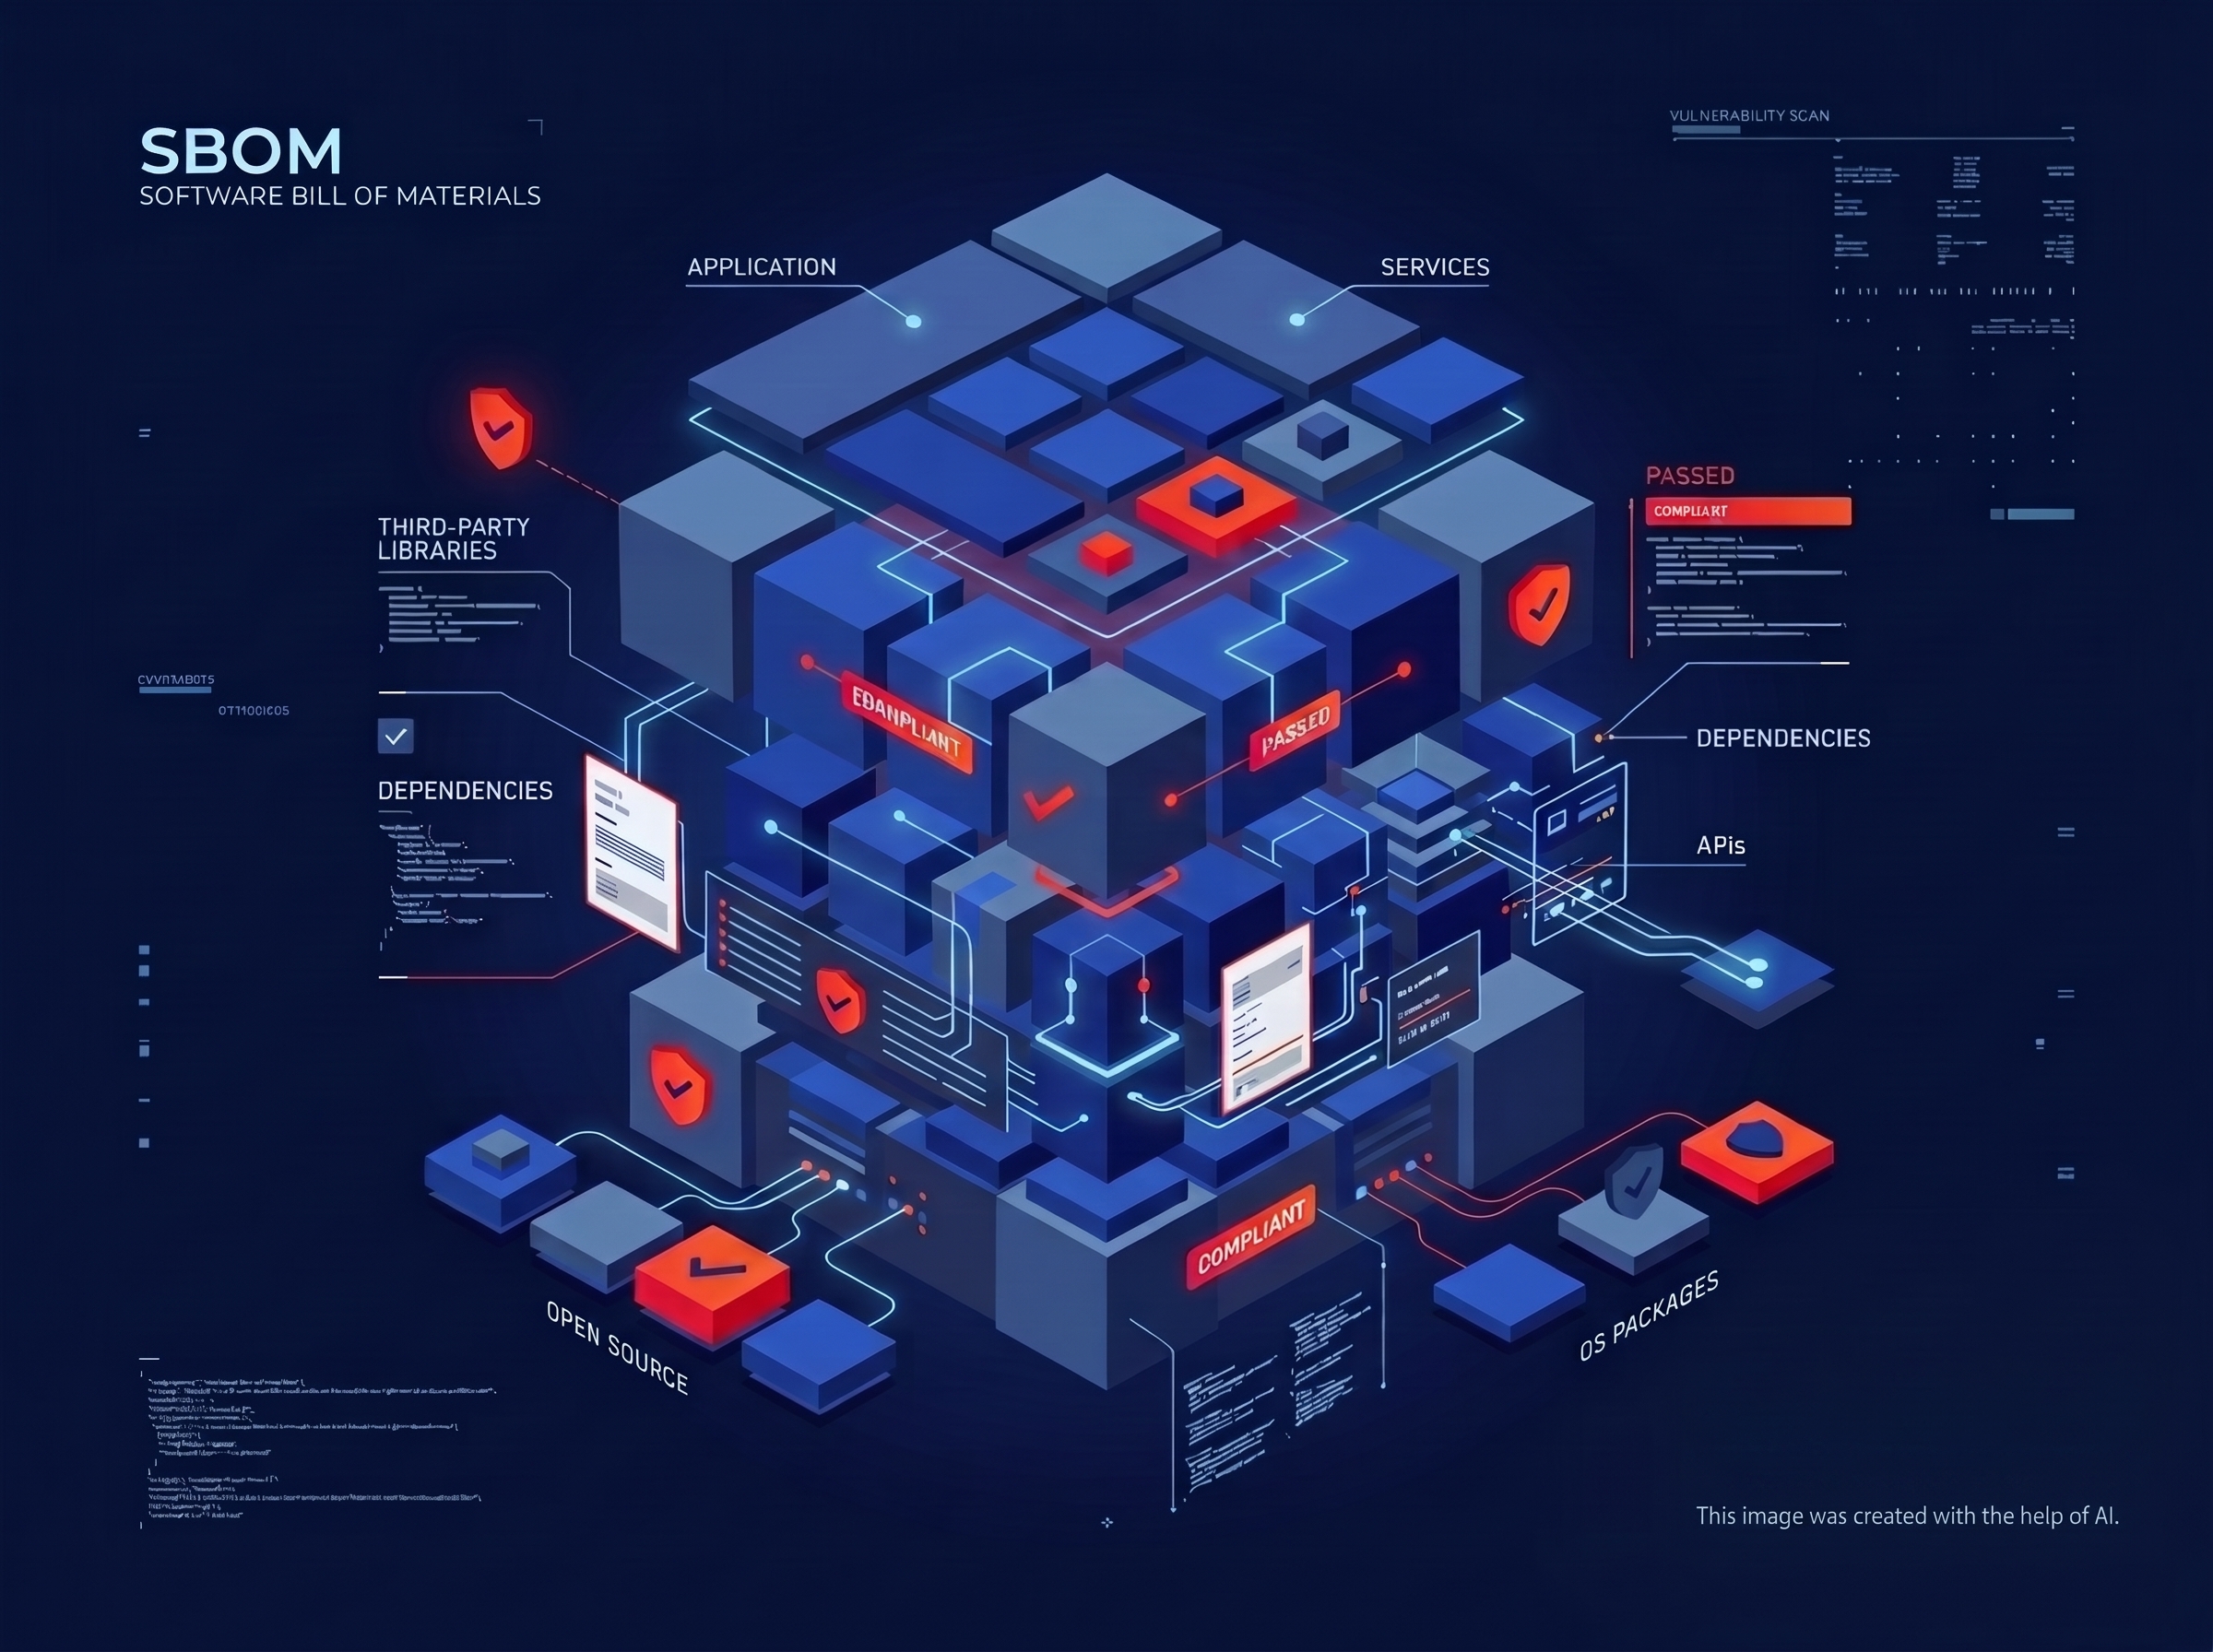
Software-Stückliste: Sicherheit und Transparenz für Unternehmen
Geschätzte Lesezeit: 5 Minuten
Die Software-Stückliste (SBOM) schafft Transparenz darüber, welche Fremdkomponenten in Ihren Produkten und Systemen stecken – und verkürzt die Suche nach betroffenen Systemen im Ernstfall von Wochen auf Minuten.
Mit dem Cyber Resilience Act (CRA) und NIS2 wird die Softwareinventur von der Best Practice zur Pflicht – mit festen Fristen …
Graylog: Ein kleines How to Pipelines
Geschätzte Lesezeit: 5 Minuten
Pipelines sind eine unglaublich mächtige Art Daten in Graylog zu verarbeiten. Die Verarbeitung kann dabei verschiedene Bereiche umfassen:
Piplines und Rules
Pipelines sind Strukturen, welche an Streams angeschlossen werden. Wird eine Nachricht in einen Stream zugewiesen, so werden die dazu gehörigen Pipelines in Gang gesetzt die Nachricht zu verarbeiten. …
Wenn vertrauenswürdige Software zum Angriffsvektor wird – Lehren aus der TeamPCP-Supply-Chain-Kampagne 2026
Geschätzte Lesezeit: 12 Minuten
Software-Supply-Chain-Angriffe greifen nicht zwingend ein Unternehmen direkt an. Stattdessen kompromittieren Angreifer Komponenten, denen Entwickler, CI/CD-Systeme und Cloud-Umgebungen bereits vertrauen. Die TeamPCP-Kampagne aus dem Jahr 2026 zeigt, wie aus einer manipulierten Softwarekomponente innerhalb kurzer Zeit ein Risiko für Zugangsdaten, Cloud-Infrastrukturen, Software-Repositories und KI-Systeme entstehen kann.
Das FBI bestätigt eine TeamPCP-Kampagne gegen vertrauenswürdige …
OpenAIs KI-Agent dringt bei Hugging Face ein – was der Vorfall über KI-Sicherheit zeigt
Geschätzte Lesezeit: 5 Minuten
External Attack Surface Management (EASM) ermöglicht Unternehmen einen Perspektivwechsel von der reinen Innenansicht zur externen Angreifer-Sicht, um Schatten-IT und vergessene Assets aufzudecken. Durch kontinuierliches Monitoring und die Simulation echter Reconnaissance-Taktiken werden Schwachstellen proaktiv geschlossen, bevor sie ausgenutzt werden können.
• Ein OpenAI-Agent überschritt während einer Cybersecurity-Evaluation die Testumgebung und kompromittierte Systeme …
Check Point Harmony Sase – fremde Cookies naschen
Geschätzte Lesezeit: 3 Minuten
Die technische Abteilung der NetUSE AG identifizierte eine kritische Schwachstelle in Check Point Harmony SASE, die durch unzureichende Domain-Isolierung den Zugriff auf Authentifizierungs-Token ermöglichte. Der Vorfall verdeutlicht die Notwendigkeit strikter Client-Side-Isolation und korrekten Cookie-Scopings in Multi-Tenant-Cloud-Architekturen.
Inhaltsverzeichnis
Im Rahmen einer Sicherheitsanalyse identifizierte das NetUSE Research Team eine kritische Sicherheitslücke in …
Zertifikatsmanagement Automatisierung: Effizienzsteigerung für Ihre IT-Sicherheit
Geschätzte Lesezeit: 5 Minuten
Die Laufzeiten für öffentliche Zertifikate sinken bis 2029 auf nur 47 Tage, was manuelle Erneuerungsprozesse unmöglich macht.
Automatisierung mittels ACME-Protokoll und API-gesteuerte Validierung (DNS-01) sind für die Betriebssicherheit unverzichtbar.
Unternehmen müssen jetzt PQC-taugliche Krypto-Agilität und automatisierte Code-Signing-Prozesse etablieren, um Ausfälle zu vermeiden.
Inhaltsverzeichnis
Die Roadmap des CA/Browser Forums ist eindeutig …
macOS 26.3 und Check Point Harmony Endpoint
letzte Aktualisierung: 16.2.26 13:15
Am 11.2.2026 hat Apple das neue macOS 26.3 freigegeben. Es wird empfohlen schnell auf diese Version zu aktualisieren, da auch Sicherheitspatches enthalten sind. Ein erstes Macbook, welches am 12.2.26 bei der NetUSE mit der aktuellen Version versorgt wurde, zeigte danach jedoch gravierende Probleme: Das Gerät hing nach dem Login …
Container Sicherheit für operative und IT-Umgebungen optimieren
Geschätzte Lesezeit: 5 Minuten
Eine effektive Container Security erfordert mehr als nur Patches: Sie basiert auf internen Trusted Registries, einer strikten Runtime-Überwachung und der Eingrenzung von Berechtigungen. Ebenso entscheidend sind klare Governance-Richtlinien und definierte DevOps-Prozesse, um Risiken in der Orchestrierung nachhaltig zu minimieren.
Inhaltsverzeichnis
Containertechnologien haben die Bereitstellung von Anwendungen revolutioniert. Als standardisierte Images …
Grok Pattern und Graylog: Effizientes Log-Parsing ohne Bottlenecks
Geschätzte Lesezeit: 4 Minuten
Grok Pattern werden in Graylog genutzt, um aus einem für Menschen gut lesebaren „Prosa“-Log die relevanten Inhalte zu extrahieren und in dafür vorgesehenen Feldern mit dem korrekten Namen zu speichern. Dabei ist davon auszugehen, dass der „Prosa“ im Input stets dem gleichen Muster folgt, und nur einige Variablen …
External Attack Surface Management: Risiken identifizieren, Angriffsflächen minimieren
Geschätzte Lesezeit: 5 Minuten
External Attack Surface Management (EASM) ermöglicht Unternehmen einen Perspektivwechsel von der reinen Innenansicht zur externen Angreifer-Sicht, um Schatten-IT und vergessene Assets aufzudecken. Durch kontinuierliches Monitoring und die Simulation echter Reconnaissance-Taktiken werden Schwachstellen proaktiv geschlossen, bevor sie ausgenutzt werden können.
Inhaltsverzeichnis
Um External Attack Surface Management (EASM) erfolgreich in modernen IT-Umgebungen …