Kategorie: NIS2
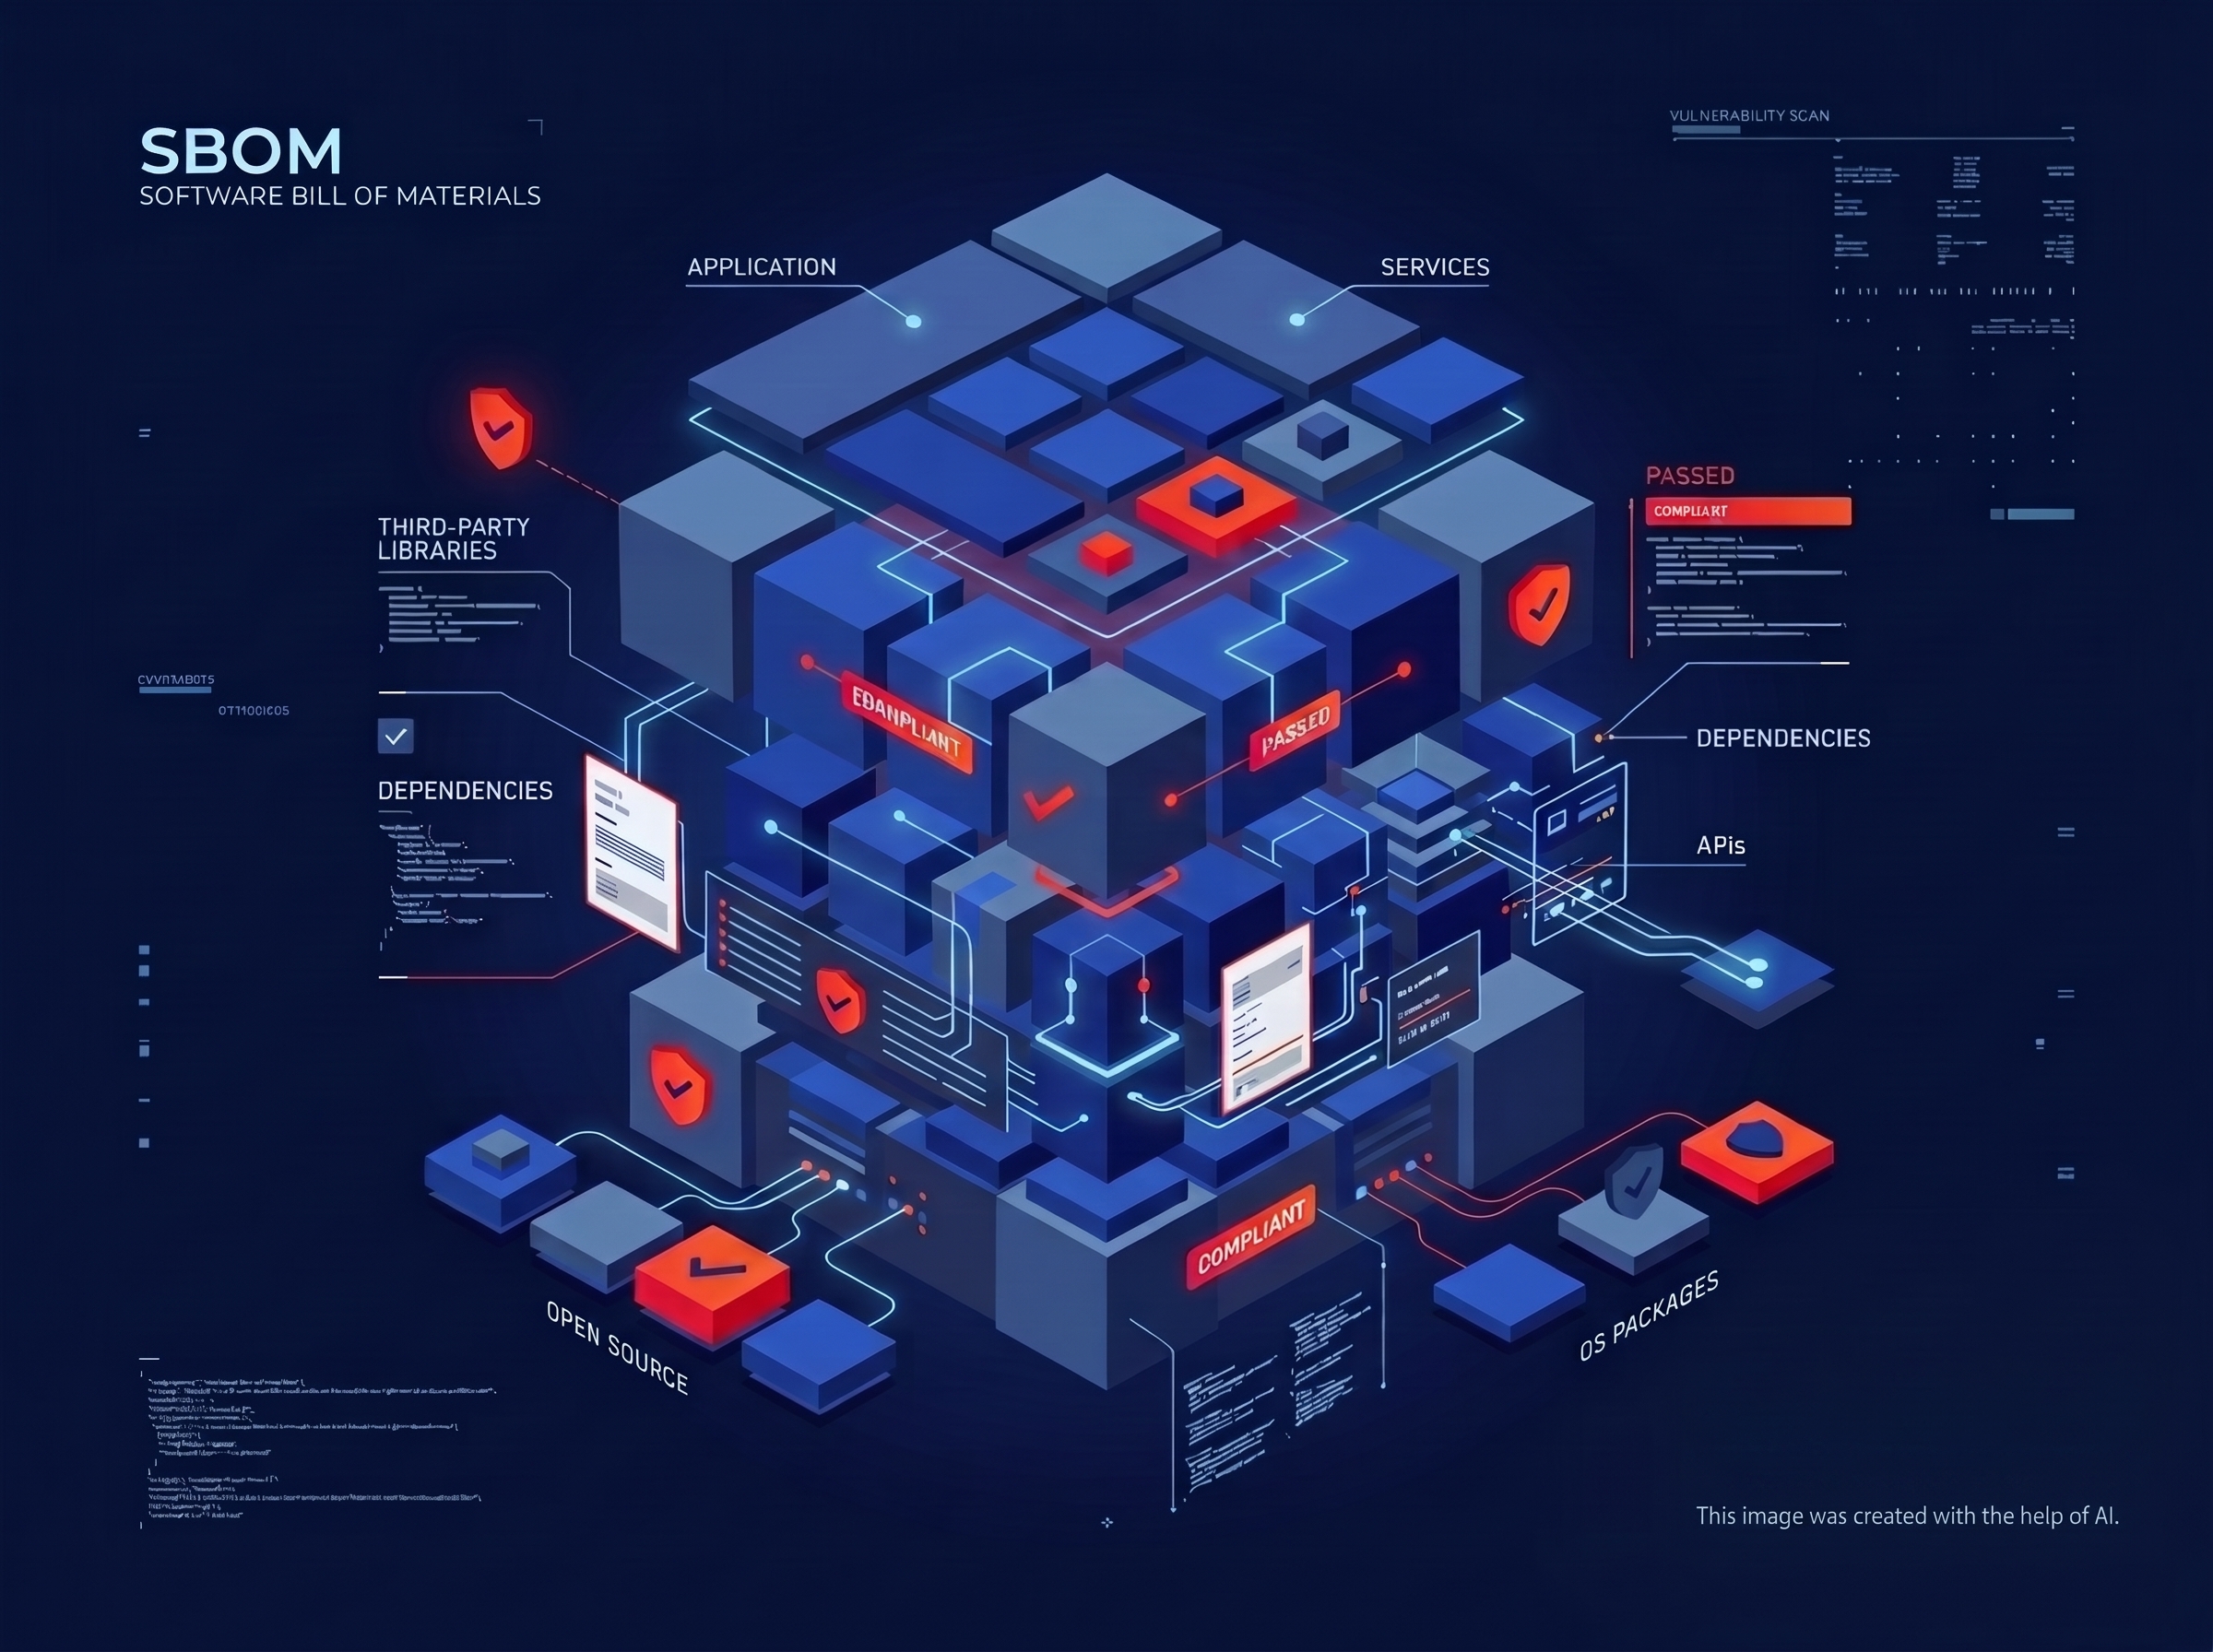
Software-Stückliste: Sicherheit und Transparenz für Unternehmen
Geschätzte Lesezeit: 5 Minuten
Die Software-Stückliste (SBOM) schafft Transparenz darüber, welche Fremdkomponenten in Ihren Produkten und Systemen stecken – und verkürzt die Suche nach betroffenen Systemen im Ernstfall von Wochen auf Minuten.
Mit dem Cyber Resilience Act (CRA) und NIS2 wird die Softwareinventur von der Best Practice zur Pflicht – mit festen Fristen …
External Attack Surface Management: Risiken identifizieren, Angriffsflächen minimieren
Geschätzte Lesezeit: 5 Minuten
External Attack Surface Management (EASM) ermöglicht Unternehmen einen Perspektivwechsel von der reinen Innenansicht zur externen Angreifer-Sicht, um Schatten-IT und vergessene Assets aufzudecken. Durch kontinuierliches Monitoring und die Simulation echter Reconnaissance-Taktiken werden Schwachstellen proaktiv geschlossen, bevor sie ausgenutzt werden können.
Inhaltsverzeichnis
Um External Attack Surface Management (EASM) erfolgreich in modernen IT-Umgebungen …