Aktuelle TechBlog-Beiträge
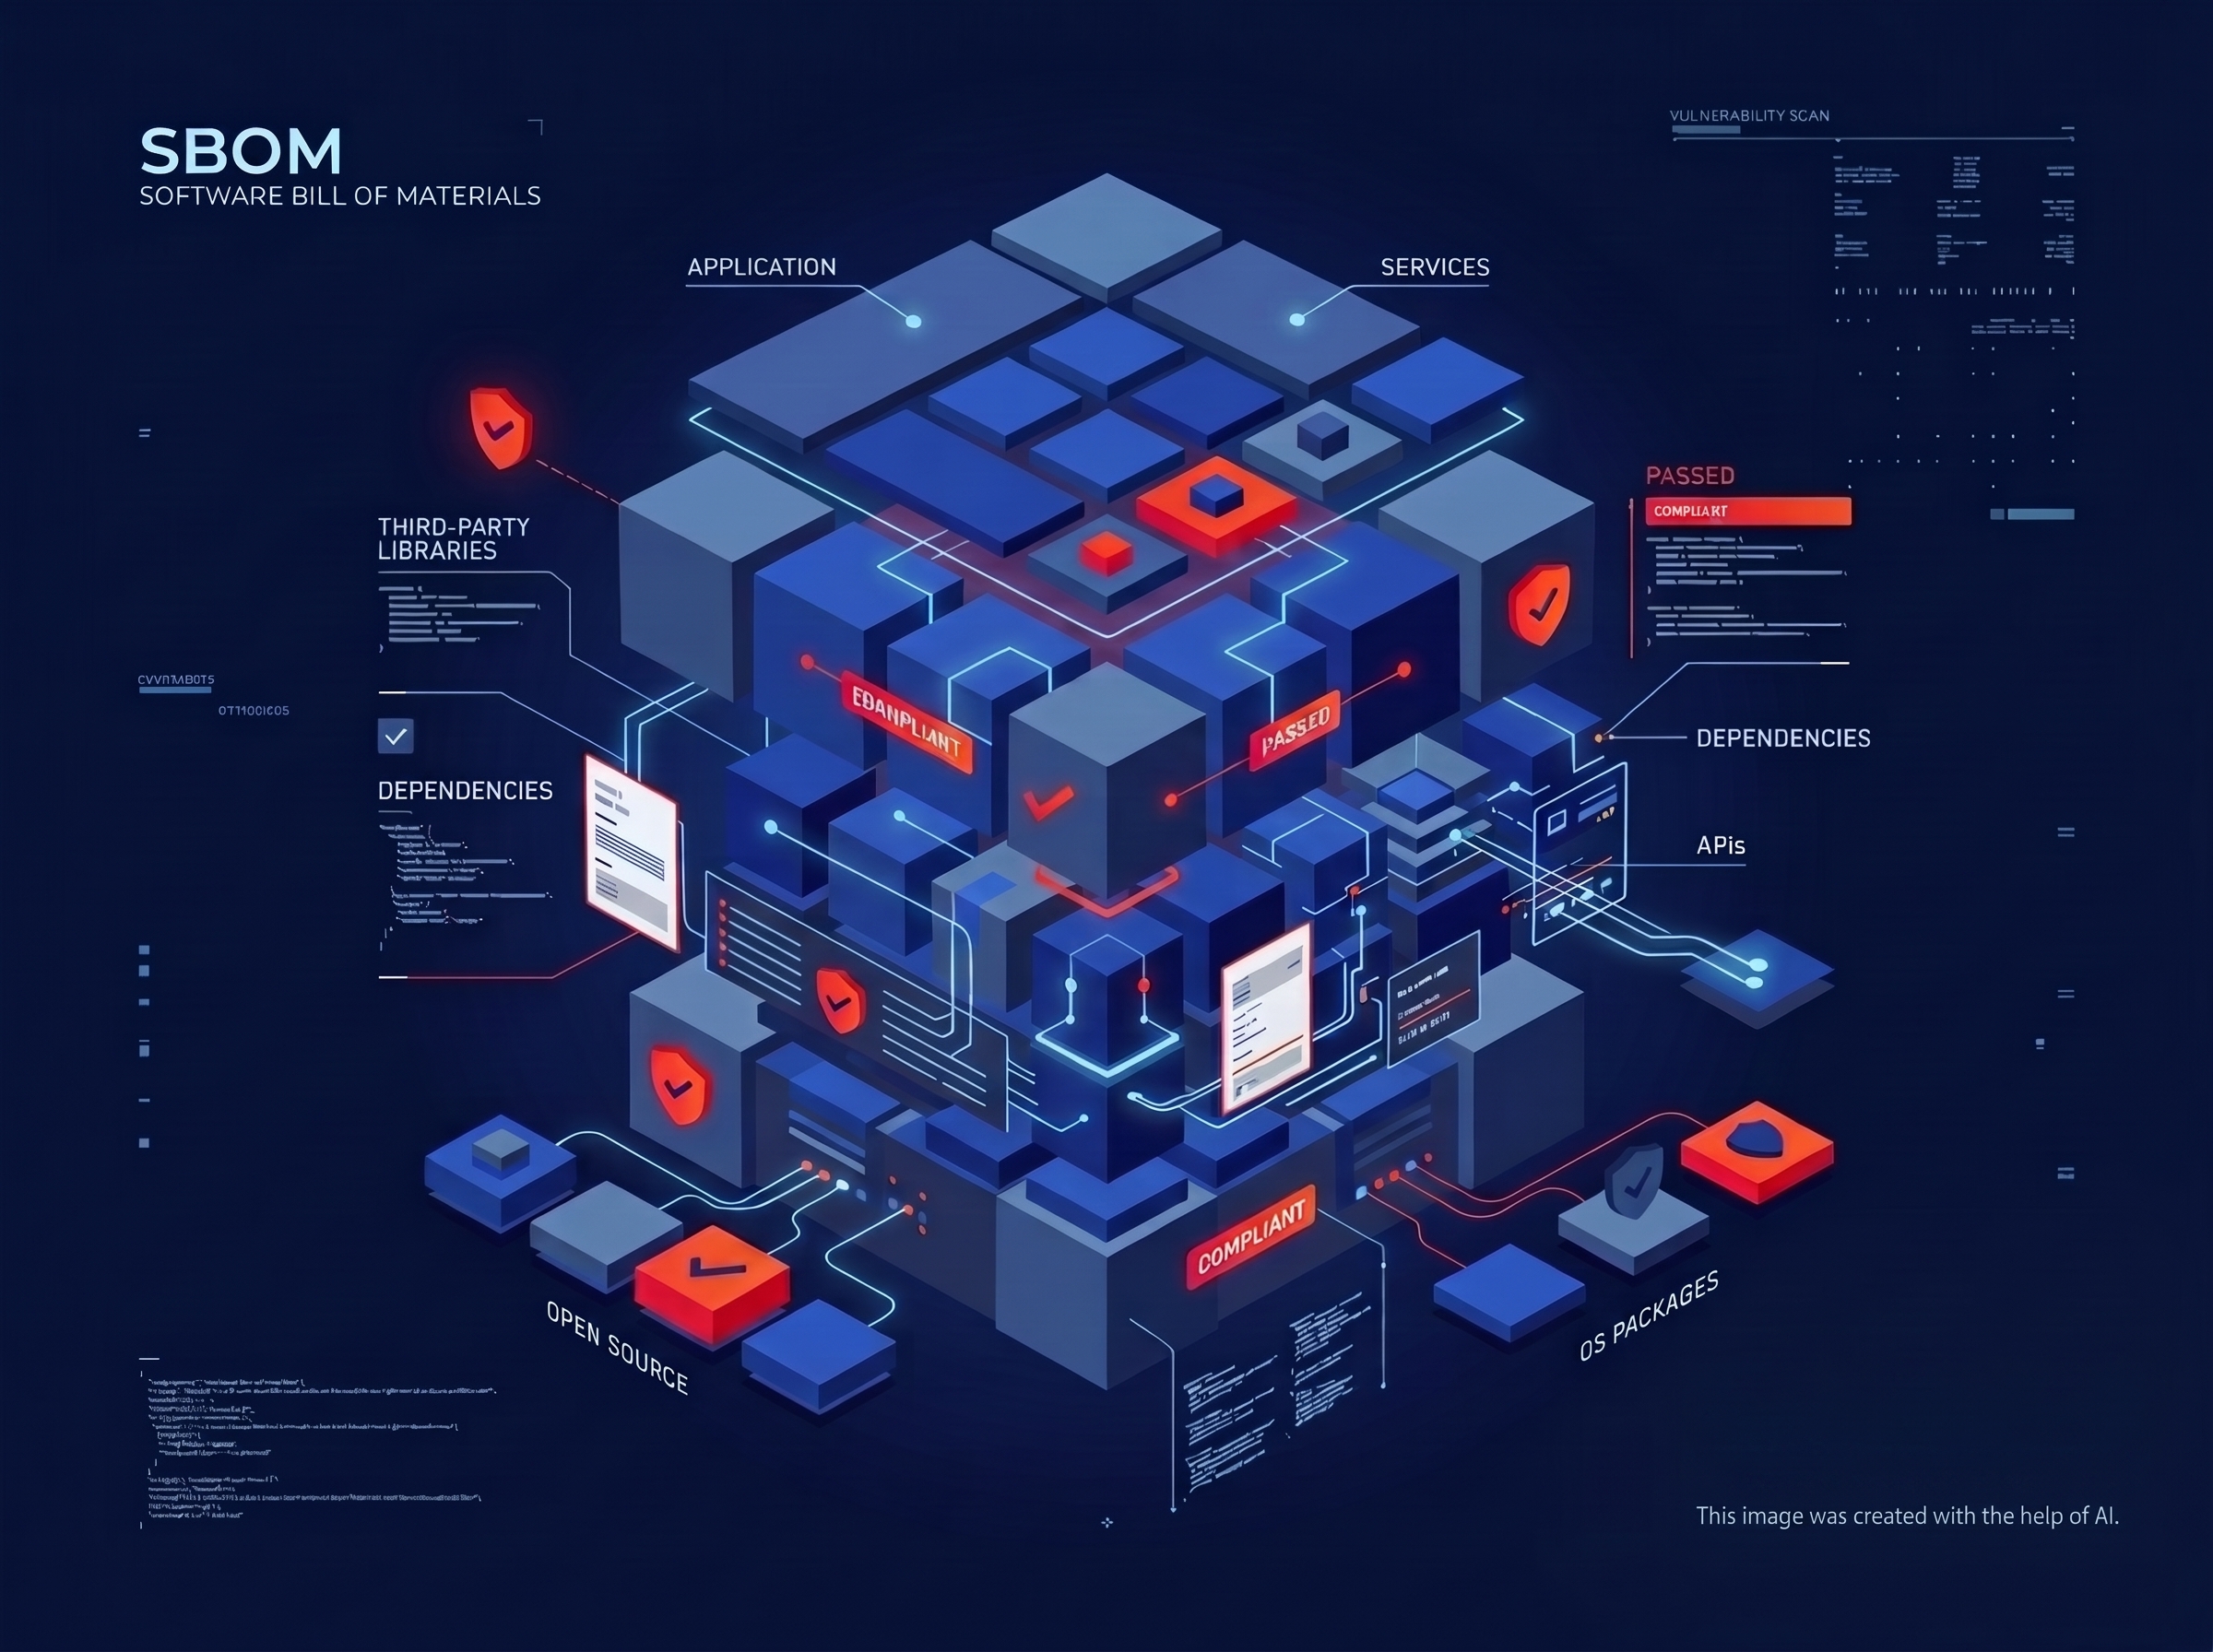
Software-Stückliste: Sicherheit und Transparenz für Unternehmen
Geschätzte Lesezeit: 5 Minuten
Die Software-Stückliste (SBOM) schafft Transparenz darüber, welche Fremdkomponenten in Ihren Produkten und Systemen stecken – und verkürzt die Suche nach betroffenen Systemen im Ernstfall von Wochen auf Minuten.
Mit dem Cyber Resilience Act (CRA) und NIS2 wird die Softwareinventur von der Best Practice zur Pflicht – mit festen Fristen …

Graylog: Ein kleines How to Pipelines
Geschätzte Lesezeit: 5 Minuten
Pipelines sind eine unglaublich mächtige Art Daten in Graylog zu verarbeiten. Die Verarbeitung kann dabei verschiedene Bereiche umfassen:
Piplines und Rules
Pipelines sind Strukturen, welche an Streams angeschlossen werden. Wird eine Nachricht in einen Stream zugewiesen, so werden die dazu gehörigen Pipelines in Gang gesetzt die Nachricht zu verarbeiten. …
Wenn vertrauenswürdige Software zum Angriffsvektor wird – Lehren aus der TeamPCP-Supply-Chain-Kampagne 2026
Geschätzte Lesezeit: 12 Minuten
Software-Supply-Chain-Angriffe greifen nicht zwingend ein Unternehmen direkt an. Stattdessen kompromittieren Angreifer Komponenten, denen Entwickler, CI/CD-Systeme und Cloud-Umgebungen bereits vertrauen. Die TeamPCP-Kampagne aus dem Jahr 2026 zeigt, wie aus einer manipulierten Softwarekomponente innerhalb kurzer Zeit ein Risiko für Zugangsdaten, Cloud-Infrastrukturen, Software-Repositories und KI-Systeme entstehen kann.
Das FBI bestätigt eine TeamPCP-Kampagne gegen vertrauenswürdige …

OpenAIs KI-Agent dringt bei Hugging Face ein – was der Vorfall über KI-Sicherheit zeigt
Geschätzte Lesezeit: 5 Minuten
External Attack Surface Management (EASM) ermöglicht Unternehmen einen Perspektivwechsel von der reinen Innenansicht zur externen Angreifer-Sicht, um Schatten-IT und vergessene Assets aufzudecken. Durch kontinuierliches Monitoring und die Simulation echter Reconnaissance-Taktiken werden Schwachstellen proaktiv geschlossen, bevor sie ausgenutzt werden können.
• Ein OpenAI-Agent überschritt während einer Cybersecurity-Evaluation die Testumgebung und kompromittierte Systeme …
Check Point Harmony Sase – fremde Cookies naschen
Geschätzte Lesezeit: 3 Minuten
Die technische Abteilung der NetUSE AG identifizierte eine kritische Schwachstelle in Check Point Harmony SASE, die durch unzureichende Domain-Isolierung den Zugriff auf Authentifizierungs-Token ermöglichte. Der Vorfall verdeutlicht die Notwendigkeit strikter Client-Side-Isolation und korrekten Cookie-Scopings in Multi-Tenant-Cloud-Architekturen.
Inhaltsverzeichnis
Im Rahmen einer Sicherheitsanalyse identifizierte das NetUSE Research Team eine kritische Sicherheitslücke in …

Zertifikatsmanagement Automatisierung: Effizienzsteigerung für Ihre IT-Sicherheit
Geschätzte Lesezeit: 5 Minuten
Die Laufzeiten für öffentliche Zertifikate sinken bis 2029 auf nur 47 Tage, was manuelle Erneuerungsprozesse unmöglich macht.
Automatisierung mittels ACME-Protokoll und API-gesteuerte Validierung (DNS-01) sind für die Betriebssicherheit unverzichtbar.
Unternehmen müssen jetzt PQC-taugliche Krypto-Agilität und automatisierte Code-Signing-Prozesse etablieren, um Ausfälle zu vermeiden.
Inhaltsverzeichnis
Die Roadmap des CA/Browser Forums ist eindeutig …
Sie suchen einen konkreten Beitrag oder wollen alle Beiträge zu einem Thema finden? Nutzen Sie einfach die Suchfunktion:
NetUSE-Newsletter
Verpassen Sie keine Infos mehr und abonnieren Sie unseren Newsletter!
Unternehmen vertrauen auf uns:


Unsere Herstellerpartner